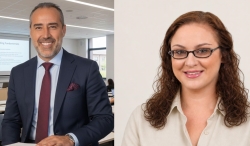
אדר מרוז מנהל הפעילות של EfficientIP בישראל
כמעט כל פעולה ברשת הארגונית מתחילה בשאילתת DNS ובהקצאת כתובת IP, ובכל זאת, ארגונים רבים בישראל עדיין מנהלים את התשתית הזו בגיליונות אקסל ובכלים נפרדים, בעידן של ענן היברידי, אוטומציה ומתקפות סייבר שמכוונות לתשתיות, הפער הזה כבר אינו רק עניין תפעולי, הוא גם סיכון עסקי ואבטחתי.



אדר מרוז
שיחה מקיפה עם אדר מרוז, מנהל הפעילות של EfficientIP בישראל, על הסיבות שבגללן ארגונים צריכים DDI ברמה ארגונית, על אבטחה, ענן, אוטומציה ועל הרגע הנכון לעבור.
מ-IPAM ל-DDI: מתי הגיע הזמן?
אדר מרוז מנהל את הפעילות של EfficientIP בישראל. שוחחנו איתו על ההבדל בין IPAM ל-DDI, על הסימנים שמעידים שהגיע הזמן לעבור ועל הדרך לעשות את זה נכון בסביבה היברידית ומורכבת.
חברות מובילות בישראל כגון תנובה, אמדוקס, מגדל, אוניברסיטת תל אביב, אלביט ועוד משתמשות בפתרון של EfficientIP. המשותף לכולם הוא שהטמעת הפתרון חסכה לחברות עלויות תפעול גבוהות ואפשרה להם יכולות ניהול, אוטומציה, אבטחה וזמינות מלאה שלא היו להן קודם בסביבת DNS-DHCP ובשילוב מערכת ניהול IPAM קיימות.
מהם הסימנים הבולטים שארגון "גדל" מעבר ל-IPAM וצריך פתרון DDI?
DDI הוא מקור האמת לאוטומציה. דרך REST API, Terraform ו-Ansible אפשר להקצות כתובות ורשומות DNS בתוך שניות ללא התערבות ידנית. ניתן להגיע עד למצב של Infrastructure as Code. IPAM מנהל רק את מרחב הכתובות. DDI מאחד בפלטפורמה אחת את DNS, DHCP ו-IPAM, עם מקור אמת אחד, סנכרון אוטומטי ובקרה מרכזית. DDI בעצם מהווה את ה-Single Source of Truth לרשת: מקור אמת אחד שדרכו מתבצעות כל הפעולות ברמת ה-DNS וה-DHCP עד לאוטומציה מלאה.
מה מצב השוק הישראלי היום?
להפתעתי, ארגונים רבים בישראל גם גדולים עדיין עובדים עם טבלאות אקסל ועם שרתי Microsoft DNS/DHCP מבוזרים. הפער בולט בעיקר בארגונים בינוניים ובמגזר הציבורי. ניהול ידני או מבוזר מייצר עומס תפעולי כבד, חוסר נראות וסיכוני אבטחה ברשת שלא ניתן לנהל לאורך זמן.
מתי ארגון "גדל" מעבר ל-IPAM? יש סף ברור?
אין מספר קסם. הסימנים הם התנגשויות IP ותקלות DNS חוזרות, תלות באנשים ובקבצים ידניים וחוסר נראות. בדרך כלל זה קורה מכמה אלפי כתובות, ריבוי אתרים או שילוב של ענן ו-On-Prem, ולעיתים קרובות הטריגר הוא השבתה, אירוע סייבר או ביקורת. מעבר ל-DDI הופך להכרחי כאשר ניהול הרשת דורש אוטומציה ברמת התשתיות, נראות בסביבה מרובת עננים ותפעול יעיל המונע טעויות אנוש.
מה העלות הנסתרת של המשך עבודה עם רכיבים נפרדים?
שעות עבודה ידנית, זמן פתרון תקלות ארוך, השבתות, היעדר Audit לרגולציה וחשיפה אבטחתית בגלל חוסר נראות. ה-DNS במהות שלו פגיע, ובעבודה מפוזרת נוצרת תקורת תפעול גבוהה ושעות עבודה מבוזבזות, לצד חשיפה רצינית במקרה של תקלה או תקיפה.
למה DNS נחשב היום לשכבת אבטחה ולא רק לשירות תשתית?
כמעט כל תקשורת, וגם רוב המתקפות, עוברות דרך DNS. ניתוח התנהגותי של שאילתות בזמן אמת מאפשר לזהות ולחסום Data Exfiltration, DNS Tunneling ודומיינים שנוצרו אלגוריתמית (DGA) כבר בשלב מוקדם. ב-EfficientIP אנחנו הופכים את ה-DNS לקו ההגנה הראשון של הארגון, עם יכולות מובנות כמו DNS Guardian שמזהות ועוצרות איומים בזמן אמת.
איך DDI משתלב בגישת Zero Trust ובמערכות ה-SOC?
DDI יודע איזה מכשיר קיבל איזו כתובת ומתי. הוא מעביר את המידע ל-SIEM, SOAR ו-XDR ומאפשר אכיפה ובידוד אוטומטיים. על ידי השילוב עם כלי ה-SOC, אנו מאפשרים אכיפת מדיניות Zero Trust ומניעת תנועה רוחבית (Lateral Movement) ברשת עוד לפני שהאיום מגיע לשרתים ולתחנות הקצה.
מה הלקחים מהשנים האחרונות בישראל, על רקע המלחמה ומתקפות הסייבר?
תשתית DNS היא מטרה קריטית. נדרשים שרידות, הגנה מפני DDoS על DNS ויכולת להמשיך לתפקד גם כשמותקפים. כאשר ה-DNS למטה הארגון כולו מושבת, ולכן הפתרון שלנו מאפשר גיבוי מלא וסנכרון אוטומטי לחלוטין בין השרתים לשמירה על המשכיות עסקית.
איך מנהלים DNS ו-IP בסביבה היברידית ומרובת עננים, ואיך זה משתלב באוטומציה?
בעזרת שכבת ניהול מרכזית שמסנכרנת עם AWS, Azure ו-GCP ומציגה תמונה אחת. DDI הופך למקור האמת לאוטומציה: דרך API, Terraform ו-Ansible מקצים כתובות ורשומות DNS בתוך שניות ובלי טיקטים. אפשר להגיע עד למצב מלא של Infrastructure as Code, שבו פריסת משאבים מתבצעת ללא התערבות ידנית ובסנכרון מלא עם כל העננים.
כמה זמן לוקח מעבר, ואיך עוברים מ-Microsoft DNS/DHCP בלי השבתה?
פרויקט טיפוסי נמשך בין כמה שבועות לכמה חודשים. מייבאים את הנתונים, מריצים במקביל ועוברים בשלבים, אתר אחר אתר, עם יכולת חזרה לאחור. הסיכון העיקרי הוא איכות הנתונים הקיימים. המיגרציה מתבצעת בצורה מדורגת ובלי השבתה, תוך שמירה על יכולת חזרה לאחור בכל שלב.
איך מציגים להנהלה ROI, ומה מודל התמחור?
דרך חיסכון בשעות עבודה, צמצום השבתות והפחתת סיכון אבטחתי ורגולטורי. הרישוי מבוסס בדרך כלל על מספר אובייקטים או שרתים, כמנוי או כרישיון קבוע. ניתן להשיג חיסכון ניכר בשרתים על ידי קונסולידציה חכמה של שרתי DNS ו-DHCP והפחתת תקורת התפעול.
למה בכלל להחליף? למה לא להישאר עם Microsoft, ולמה EfficientIP ולא Infoblox או BlueCat?
EfficientIP מדגישה את אבטחת ה-DNS המובנית (DNS Guardian), את הביצועים ואת הניהול המאוחד של סביבה היברידית, בעלות כוללת שלרוב תחרותית. מנוע ה-DNS Guardian הייחודי וה-SmartArchitecture של EfficientIP מספקים הגנה היברידית וביצועים שאין למתחרים כמו Infoblox או BlueCat.
מה ההמלצה שלך למנהל IT ששוקל היום את המעבר, ולאן התחום הולך?
להתחיל במיפוי ובניקוי של הנתונים הקיימים, לבחור פיילוט ממוקד ולהגדיר מדדי הצלחה. בשנים הקרובות, בשילוב AI, DDI יהפוך לשכבת שליטה מרכזית שמחברת רשת, אבטחה ואוטומציה. בניגוד למתחרים, EfficientIP מציעה ארכיטקטורה תחרותית ומודל תמחור שלא קונס את הלקוח לפי מספר כתובות ה-IP, אלא מתאים את המערכת לסביבה.
5 סימנים שהגיע הזמן לעבור ל-DDI
התנגשויות IP ותקלות DNS חוזרות על עצמן.
הידע על הרשת נמצא בקובץ אקסל או אצל עובד אחד.
אין תשובה מהירה לשאלה "איזה מכשיר החזיק את הכתובת הזו אתמול?".
הארגון עובד בכמה עננים ובכמה אתרים, וכל אחד מהם מנוהל בנפרד.
אוטומציה ו-DevOps נתקעים בגלל טיקטים להקצאת כתובות ורשומות DNS.
שורה תחתונה, DDI הוא כבר לא מותרות. בארגון היברידי ומבוזר, ניהול ידני של DNS, DHCP ו-IP הוא סיכון תפעולי ואבטחתי. DNS הוא שכבת אבטחה. הוא נותן נקודת זיהוי מוקדמת שמשתלבת ב-SOC וב-Zero Trust. המעבר אפשרי בלי השבתה. המפתח הוא מיפוי וניקוי של הנתונים ועבודה בשלבים.
הצעד הבא: מפו את מצב ניהול הכתובות וה-DNS הקיים, זהו את נקודות הכאב המרכזיות ובחרו פיילוט ממוקד עם מדדי הצלחה ברורים.
לפתרונות EfficientIP צרו קשר עם www.cloudway.co.il